 移动端
 微信公众号


日本运维把黑客整崩溃 7小时没发现勒索信一直重启
|
近日,软银旗下IDC Frontier(IDCF)云平台遭遇勒索病毒攻击,事件细节曝光后引发网络热议,黑客据称被日本运维团队的操作“整无奈了”。
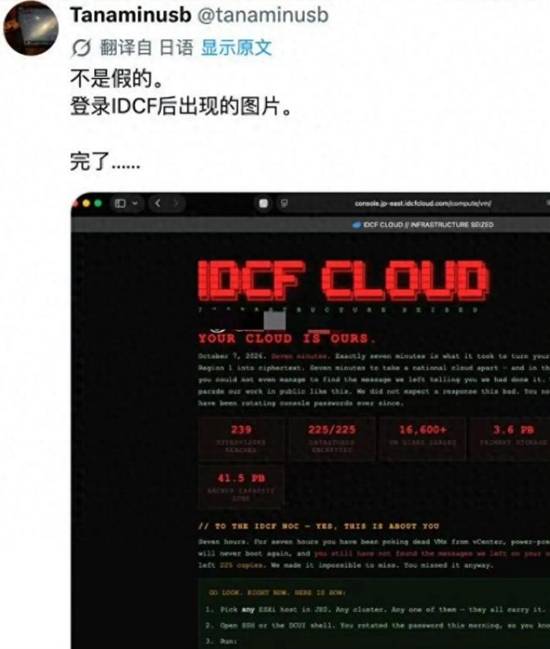
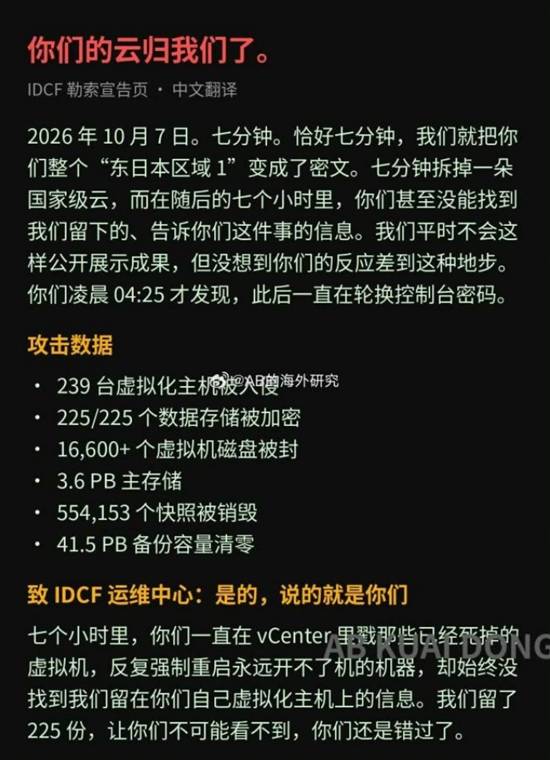
据黑客方面描述,其仅用7分钟便成功入侵该云平台,并加密了大量虚拟机数据。为了通知运维方支付赎金以恢复数据,黑客在服务器各个目录中放置了多达225份勒索信,位置十分醒目,等待对方发现后主动联系协商赎金事宜。
然而,在接下来的7个小时里,运维团队始终未发现这些勒索文件。系统出现异常后,运维人员并未排查入侵痕迹或病毒情况,而是反复修改密码、不断重启故障虚拟机,试图通过“重启大法”解决问题,完全没有意识到系统已被勒索软件攻陷。
由于黑客在系统中留下的提示迟迟未获回应,其最终只能直接黑掉官网,将勒索信挂上网站首页,才迫使对方确认遭遇了勒索攻击。此次攻击波及495家企业及地方政府客户,大量虚拟机被加密,许多客户未做备份,数据面临永久丢失的风险。 黑客事后在泄密网站上吐槽称,自己从未遇到过这种情况——明明到处都放了通知,对方却只顾重启机器,沟通无门,堪称勒索史上令人哭笑不得的一幕。 |

论坛热帖
在线投稿
-
相关阅读
-
布伦特原油暗盘价格跌破102美元关口
-
暴雪谈魔兽无限慢节奏设计为何吸引玩家
-
假4090显卡流入二手市场 外观逼真到几乎无法分辨
-
PS之父久多良木健谈AI:未来或取代电子游戏,市场规模将暴涨100倍
-
9月央行净投放流动性5564亿元,专家解读中长期工具组合新变化
-
标普500看似平静,其实全靠这10只股票和AI信仰撑着
-
火影忍者新动画即将官宣 晓组织有望回归
-
硕世生物控制权争夺战持续升级 背后博弈引发关注


-
精彩图片
-

魔兽公会模拟器上线:单机玩MMO,建设副本管理成员
-

《黑悟空》光盘销量破4万份,当地力挺游科和国产IP
-

印度3A游戏遭玩家差评,“摸头闪避”操作太难引吐槽
-

解压回收:废品干出黄金,爽到昏厥!
-

PS5数字版游戏买后无法玩?DRM验证卡半小时解决方法
-

《光环》新作主线时长8-12小时 全成就需20小时内
-

《最终幻想共鸣》三档难度自由切换 新手也能轻松上手
-

养只金毛花掉一套房首付?揭秘顶级血统犬背后的“割韭菜”套路
-
新帖速递
-
布伦特原油暗盘价格跌破102美元关口
-
暴雪谈魔兽无限慢节奏设计为何吸引玩家
-
假4090显卡流入二手市场 外观逼真到几乎无法分辨
-
PS之父久多良木健谈AI:未来或取代电子游戏,市场规模将暴涨100倍
-
9月央行净投放流动性5564亿元,专家解读中长期工具组合新变化
-
标普500看似平静,其实全靠这10只股票和AI信仰撑着
-
火影忍者新动画即将官宣 晓组织有望回归
-
硕世生物控制权争夺战持续升级 背后博弈引发关注
精彩评论文明上网理性发言,请遵守评论服务协议
共0条评论